Gemini 4 Carbonは、コード生成だけでなく、脆弱性の発見、攻撃可能性の検証、修正コードの作成までを評価された次世代のフロンティアモデルです。元記事によれば、長時間の複雑な作業を進める能力や、安全なコード生成にも重点が置かれています。AIは「速くコードを書く道具」から、開発やセキュリティ対策の流れ全体を支援する存在へ変わりつつあります。
Gemini 4 Carbonが注目される理由
Gemini 4 Carbonが注目される理由は、一般的な質問応答や文章生成だけでなく、プログラミング、AIエージェントとしての長時間作業、サイバーセキュリティの能力を重視している点です。複雑な開発作業を複数の手順に分け、目的を保ちながら進める方向性が示されています。
元記事では、Google DeepMindがGemini 4 Carbonを「これまでで最も強力なモデル」と位置づけています。また、Artificial Analysis Intelligence Indexのv5.0でスコア59を獲得し、首位になったと説明されています。この指標は、推論力やコーディング能力などを複数の評価項目で比較するものです。
ただし、評価スコアだけで実際の導入効果を断定することはできません。利用する開発環境、コードベースの規模、人間によるレビュー体制によって結果は変わるため、数字はモデルの特徴を理解するための一つの材料として見るのが適切です。
従来のコード生成AIとの違い
短いコードを生成するだけなら、AIの回答を確認して終わることもできます。一方、実際の開発では、既存コードの理解、原因調査、修正、テスト、再修正という流れが必要です。Gemini 4 Carbonは、このような一連の作業を長く続ける能力に焦点を当てています。
たとえば、大きなコードベースを読み込み、問題の原因を探し、修正案を作成し、テスト結果を確認する作業です。AIが途中で前提を変えたり、指示から逸脱したりすると、人間が状況を整理し直す必要があります。そのため、単純な生成速度だけでなく、作業の一貫性が重要になります。
サイバーセキュリティ性能は何を示すのか
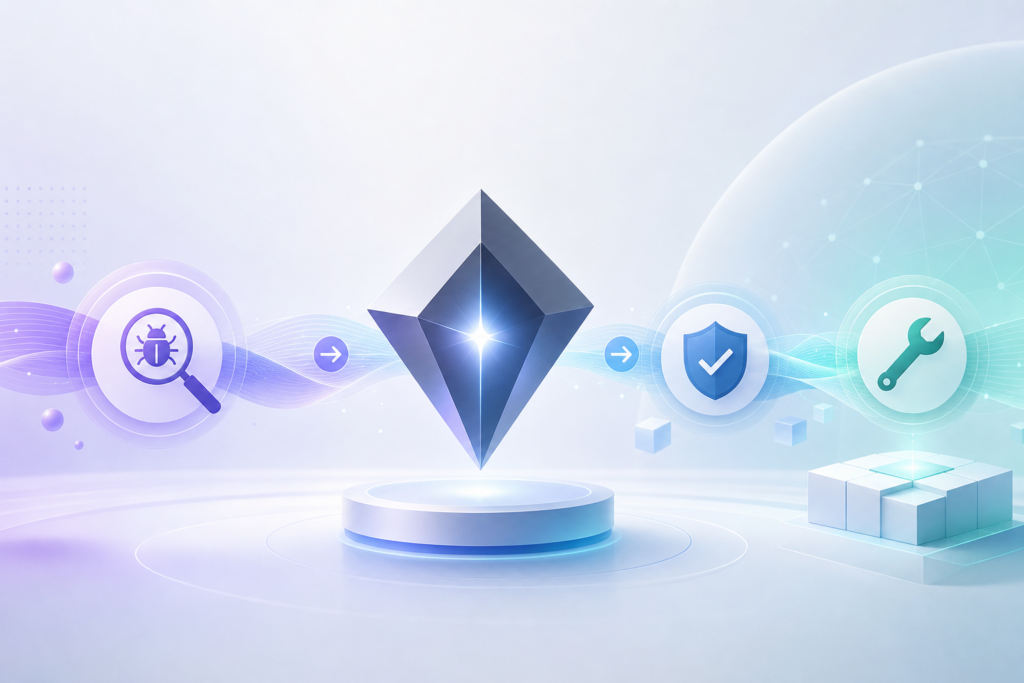
Gemini 4 Carbonのサイバーセキュリティ性能は、脆弱性を見つけるだけでなく、その影響を確かめ、修正までつなげる流れで評価されています。元記事で紹介された3つのベンチマークは、それぞれ異なる段階の能力を表しています。
脆弱性とは、攻撃につながる可能性があるソフトウェア上の弱点です。弱点を見つけても、どのような条件で問題になるのか、どう修正すれば別の不具合を生まないのかを確認しなければ、十分なセキュリティ対策にはなりません。
| 評価項目 | 元記事で示された数値 | 主な意味 |
|---|---|---|
| SEC-bench Pro | 88.2% | ソースコードを調べ、潜在的な脆弱性を発見する能力 |
| ExploitGym | 54.8% | 見つかった弱点がどのように悪用され得るかを検証する能力 |
| CWE-bench | 71.0% | 脆弱性を修正するパッチコードを作成する能力 |
これらの数値は、投稿文と元記事で紹介された評価結果です。数値が高いからといって、すべての環境で人間の確認が不要になるわけではありません。セキュリティ用途では、AIの提案を安全な検証環境で確認し、変更範囲や副作用を人間が判断することが大切です。
発見・検証・修正を一つの流れで考える
セキュリティ対策は、病院でいう診察に似ています。検査で異常を発見し、症状がどのように進むかを確認し、最後に適切な治療を選ぶ必要があります。どれか一つだけ優れていても、全体の流れがつながらなければ、実務上の価値は限定されます。
- コードを調査して弱点の候補を見つける
- 問題がどの条件で発生するかを安全な環境で確認する
- 原因に合った修正コードを作成する
- テストやレビューで修正の影響を確認する
ここで重要なのは、攻撃手順を無制限に自動化することではありません。正当な権限のある環境で、リスクを把握し、修正を早めるために利用することが基本です。強力なAIほど、利用範囲、アクセス権限、ログの保存、承認手順をあらかじめ決めておく必要があります。
長時間タスクとAIエージェントへの影響
元記事で触れられている「long horizon capabilities」は、短い質問に答える能力ではなく、複数の手順をまたぐ長時間のタスクを進める能力です。Gemini 4 Carbonは、この方向性をAIエージェントの実用化と結び付けて説明されています。
AIエージェントとは、質問に回答するだけのチャットボットではありません。目標を受け取ると、必要なツールを使い、作業を分解し、結果を確認しながら次の処理へ進むAIを指します。開発現場では、調査、編集、テスト、報告といった複数の工程が対象になります。
- 大きなコードベースや関連ファイルを読み込む
- 問題が起きている場所と原因の候補を整理する
- 修正案を作り、必要なテストを実行する
- テスト結果を確認し、必要なら修正案を更新する
- 変更内容と残っている注意点を人間に報告する
この流れを安定して進められれば、開発者は単純な調査や繰り返し作業から離れ、設計や優先順位付けに集中しやすくなります。ただし、長い作業ほど誤りが積み重なる可能性もあります。途中の判断を記録し、重要な変更には人間の承認を挟む設計が欠かせません。
開発者の役割はどう変わるのか
AIがコードを書く量を増やしても、開発者の仕事がそのままなくなるとは限りません。むしろ、要件の整理、設計方針の決定、リスクの評価、最終的な品質確認といった判断の重要性が高まります。
「速く書けるAI」から「長い作業を任せても破綻しにくいAI」へ、評価の軸が移ろうとしている。
特に、存在しないAPIを使っていないか、依存関係に危険な変更がないか、仕様と異なる処理を追加していないかは、人間が確認すべきポイントです。AIの出力を完成品として扱うのではなく、レビュー対象となる提案として扱うと、導入時のリスクを抑えやすくなります。
安全なコード生成とモデル展開の考え方
元記事では、Google社内の評価において、より安全なコードを生成する能力が向上したと説明されています。また、実際の開発環境に近いライブコーディングでは、指示から逸脱するミスアラインメントや、もっともらしい誤情報であるハルシネーションが減ったとされています。
これは開発者にとって重要な改善です。コード生成が速くても、前提を勝手に変えたり、存在しない関数やAPIを示したり、危険な処理を混ぜたりすると、レビューや修正に余計な時間がかかります。安全性と正確性は、生成速度と同じくらい実務上の価値を持ちます。
一方で、AIの安全性はモデル性能だけで決まりません。利用者側でも、権限を限定した環境を用意し、機密情報を入力しないルールを定め、変更前後の差分を確認する必要があります。特にセキュリティ関連の作業では、本番環境へ直接変更を反映させない運用が基本になります。
慎重な展開が求められる理由
脆弱性を発見し、悪用可能性を検討し、修正まで行えるAIは、防御に役立つ一方で、使い方によっては攻撃方法の発見にもつながり得ます。そのため、性能向上だけでなく、提供範囲やテスト方法を含む安全対策が必要です。
元記事によれば、Googleは米国政府が進める「リリース前モデルの自主的なテストプロセス」にも参加しています。いきなり広範囲へ提供するのではなく、事前検証を重ねながら慎重に展開する姿勢が示されている点は、強力なモデルを扱ううえで重要です。
利用企業が導入を検討する場合は、次のような確認から始めるとよいでしょう。
- AIに与えるリポジトリやツールの権限を必要最小限にする
- 生成コードを自動で本番反映せず、レビューとテストを必須にする
- 脆弱性調査は許可されたシステムと検証環境に限定する
- AIが行った操作や判断の履歴を確認できるようにする
Gemini 4 Carbonが示すAI開発の今後
Gemini 4 Carbonは、AIの評価軸が自然な文章や短いコードの生成から、現実の複雑な仕事を安全に完了できるかどうかへ広がっていることを示すモデルです。脆弱性の発見、影響の検討、修正コードの作成という流れを評価する点に、実務を意識した変化が表れています。
また、元記事では、Gemini 4 Argonの発表からわずか2週間で次のモデルが登場したと説明されています。短い期間でモデル開発が進む背景には、研究者とAIモデルを組み合わせ、研究や開発の速度そのものを高めようとする考え方があります。
今後、AIエージェントが開発現場に広がると、開発者はAIに任せる作業と、人間が判断する作業を細かく分ける必要があります。単純な修正はAIに任せながら、設計、セキュリティ方針、リリース可否は人間が決めるという役割分担が現実的です。
大切なのは、AIを万能な自動運転として扱わないことです。Gemini 4 Carbonのようなモデルが示す能力を活用しつつ、権限管理、テスト、レビュー、監査を組み合わせることで、開発効率と安全性の両立を目指せます。AIにどこまで任せるかは、性能だけでなく、組織の責任範囲と運用ルールを含めて決めるテーマです。
出典: Gemini 4 Carbon: Our next frontier model
よくある質問
Gemini 4 CarbonはどのようなAIモデルですか?
Gemini 4 Carbonは、文章生成やコード作成だけでなく、長時間の開発作業、脆弱性の発見、悪用可能性の検証、修正コードの作成までを評価対象とする次世代のフロンティアモデルです。
Gemini 4 Carbonのセキュリティ評価では何が測定されていますか?
元記事では、脆弱性を発見する能力、発見した弱点がどう悪用され得るかを検証する能力、そして脆弱性を修正するパッチコードを作成する能力が、それぞれ別のベンチマークで紹介されています。
Gemini 4 Carbonを開発現場で使うときの注意点は何ですか?
生成されたコードをそのまま本番環境へ反映せず、権限を限定した検証環境でテストし、人間が差分や副作用を確認することが重要です。セキュリティ調査も、許可されたシステムだけを対象にする必要があります。